Защита сайта строится на пяти вещах: регулярные резервные копии с проверкой восстановления, своевременные обновления CMS, модулей и PHP, надёжные доступы с разграничением прав, мониторинг доступности и план действий при взломе. Копия, которую ни разу не пробовали развернуть, не считается резервной: проверяйте восстановление по расписанию.
Чем рискует бизнес, если сайт не защищён?
Последствия взлома или потери данных касаются не только технической стороны:
- Простой. Сайт недоступен, заявки и заказы не приходят.
- Потеря данных. Заказы, клиентская база, контент: восстановить без копии бывает невозможно.
- Вредоносный код. Через сайт могут распространять вирусы и спам; поисковые системы вправе пометить сайт как опасный и понизить в выдаче.
- Репутация и доверие. Покупатель, увидевший предупреждение браузера, уходит.
- Юридические риски. Если на сайте хранятся персональные данные, их утечка влечёт ответственность. Детали зависят от вашего случая, консультируйтесь с юристом.
Агентство «Приоритет» формулирует задачу поддержки так: проверка обновлений CMS, модулей, PHP, резервных копий и уязвимостей, которые могут привести к простою сайта (источник).
Что такое резервное копирование и как делать его правильно?
Резервная копия — это сохранённый снимок сайта, из которого его можно полностью восстановить. Для этого нужны две части: файлы (код, шаблоны, загруженные изображения) и база данных (товары, заказы, страницы, пользователи).
Практические принципы:
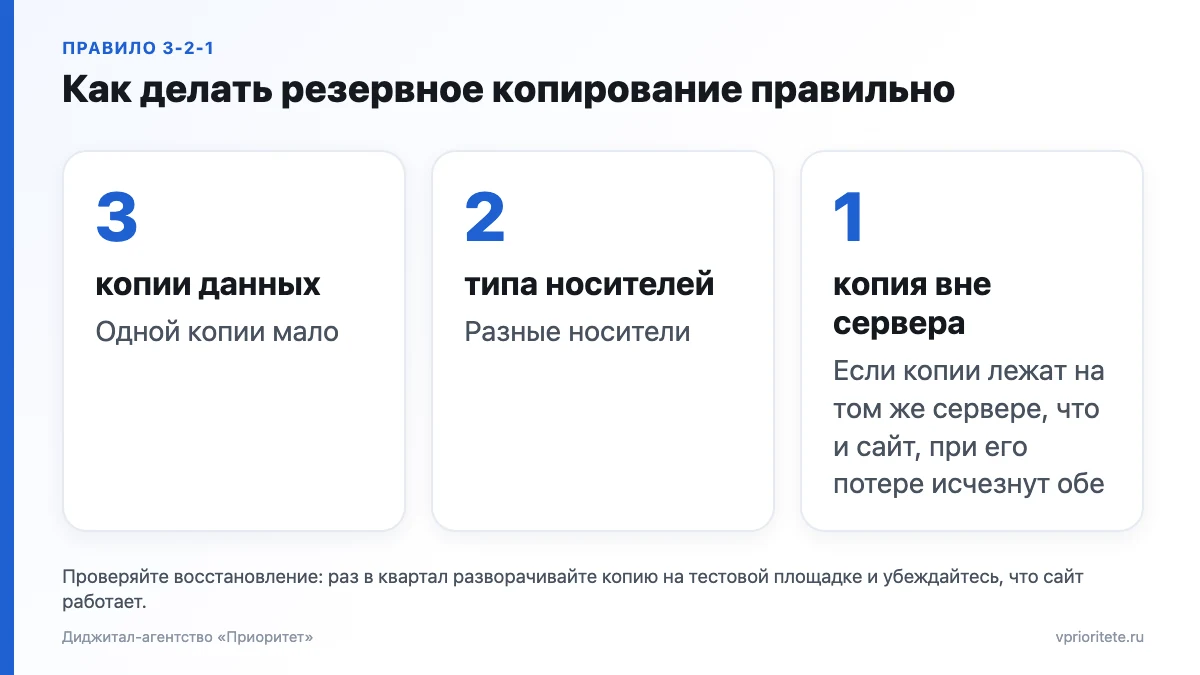
- Правило 3-2-1. Три копии данных, на двух разных типах носителей, одна из них — вне основного сервера. Если копии лежат на том же сервере, что и сайт, при его потере исчезнут обе.
- Регулярность по ценности данных. Сайт-визитка, который меняется раз в месяц, и магазин с десятками заказов в день требуют разной частоты. Критерий: сколько данных вы готовы потерять между копиями.
- Хранение нескольких версий. Вирус или ошибку иногда замечают через неделю, поэтому одной свежей копии мало.
- Проверка восстановления. Раз в квартал разворачивайте копию на тестовой площадке и убеждайтесь, что сайт работает.
- Защита самих копий. Шифруйте и ограничивайте доступ: в копиях лежат те же данные, что и на сайте.
- Документированная процедура. Кто, как и за какое время восстанавливает сайт, написано заранее.
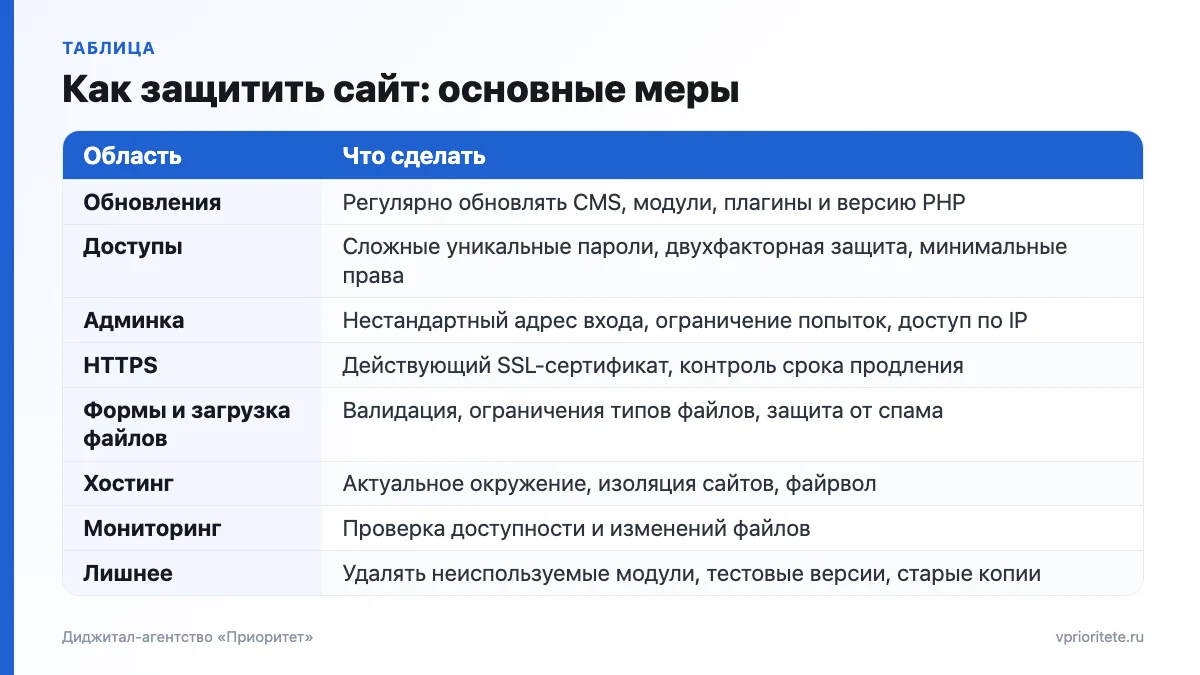
Как защитить сайт: основные меры
| Область | Что сделать | Зачем |
|---|---|---|
| Обновления | Регулярно обновлять CMS, модули, плагины и версию PHP | Закрывать известные уязвимости |
| Доступы | Сложные уникальные пароли, двухфакторная защита, отдельные учётные записи с минимальными правами | Ограничить последствия утечки пароля |
| Админка | Нестандартный адрес входа, ограничение попыток, доступ по IP при возможности | Защита от подбора паролей |
| HTTPS | Действующий SSL-сертификат, контроль срока продления | Шифрование и доверие браузеров |
| Формы и загрузка файлов | Валидация, ограничения типов файлов, защита от спама | Закрыть типичные точки атаки |
| Хостинг | Актуальное окружение, изоляция сайтов, файрвол | Защита на уровне сервера |
| Мониторинг | Проверка доступности и изменений файлов | Быстро узнать о проблеме |
| Лишнее | Удалять неиспользуемые модули, тестовые версии, старые копии из публичного доступа | Уменьшить поверхность атаки |
Агентство включает в тариф «Базовый» поддержки контроль продления домена, хостинга и SSL-сертификата, мониторинг работоспособности сайта 24/7, настройку резервного копирования и восстановление сайта (источник).
Как понять, что сайт взломали?
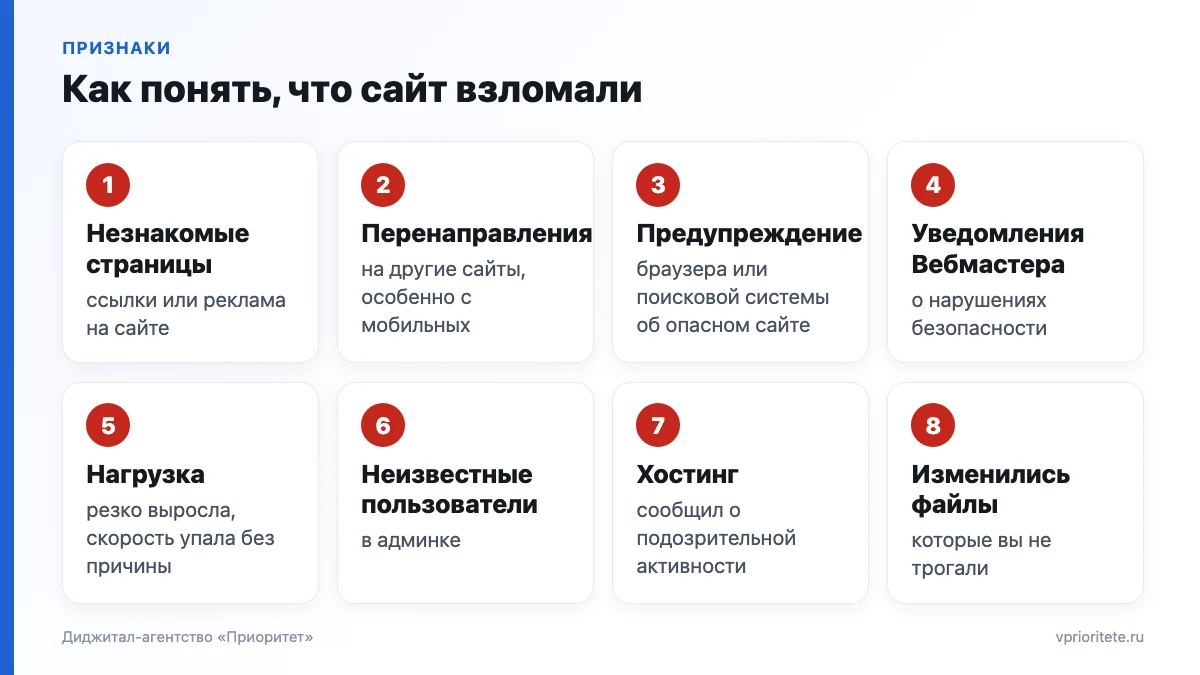
Признаки, которые должны насторожить:
- на сайте появились незнакомые страницы, ссылки или реклама;
- посетителей перенаправляет на другие сайты, особенно с мобильных устройств;
- браузер или поисковая система показывают предупреждение об опасном сайте;
- в Яндекс Вебмастере появились уведомления о нарушениях безопасности;
- резко выросла нагрузка или упала скорость без причины;
- в админке появились неизвестные пользователи;
- хостинг уведомил о подозрительной активности;
- изменились файлы, которые вы не трогали.
Если вы заметили любой из признаков, не откладывайте проверку: чем дольше вредоносный код живёт на сайте, тем сильнее страдают позиции и репутация.
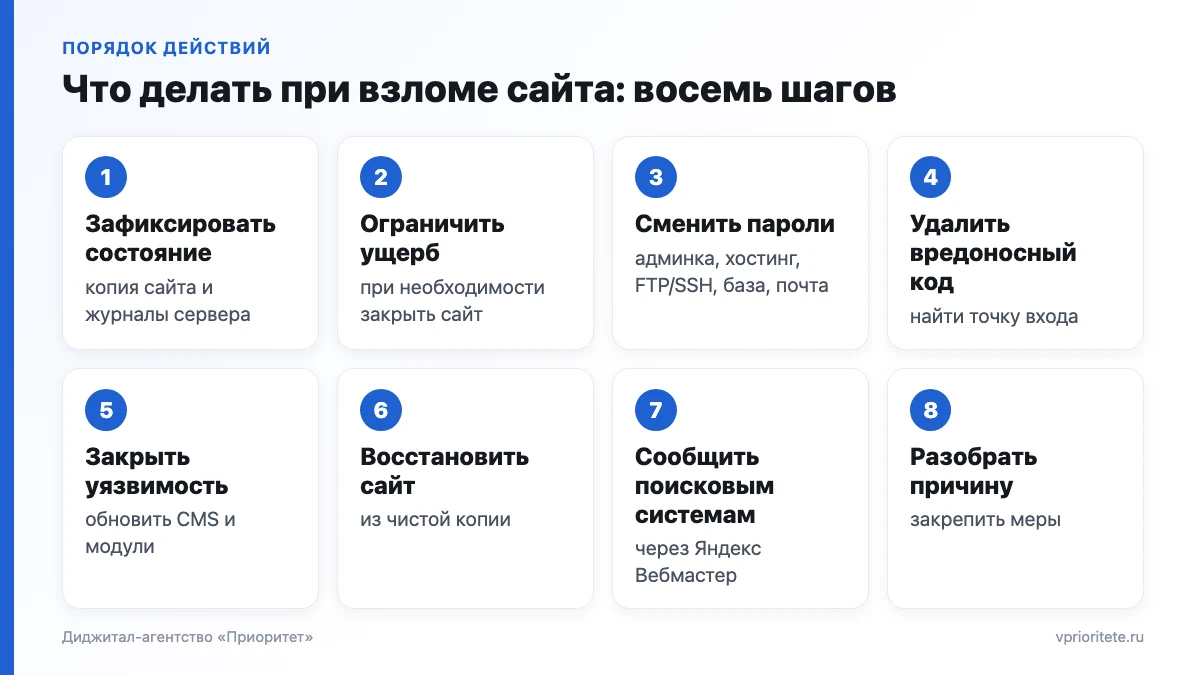
Что делать при взломе: порядок действий
- Зафиксировать состояние. Сделайте копию текущего (зараженного) сайта для анализа и сохраните журналы сервера.
- Ограничить ущерб. При необходимости временно закройте сайт на техническую страницу.
- Сменить все пароли: админка, хостинг, FTP/SSH, база данных, почта.
- Найти и удалить вредоносный код. Сравнить файлы с чистой версией, проверить базу, найти точку входа.
- Закрыть уязвимость. Обновить CMS и модули, удалить взломанное расширение.
- Восстановить сайт из чистой копии, если очистка ненадёжна.
- Сообщить поисковым системам о восстановлении через Яндекс Вебмастер, если сайт был помечен опасным.
- Разобрать причину и закрепить меры, чтобы ситуация не повторилась.
Агентство берёт эти работы в рамках поддержки: закрывает уязвимости, удаляет вредоносный код и помогает восстановить сайт после взлома (источник).
Сколько стоит безопасность и резервное копирование?
Отдельной цены на «безопасность» у агентства на сайте нет: эти работы входят в техническую поддержку или заказываются разово. Тарифы поддержки: «Базовый» — 34 800 ₽ в месяц (от 12 часов работ), «Бизнес» — 46 400 ₽ (от 16 часов), без абонентской платы — 3 500 ₽ за час; на абонемент в первый месяц действует скидка 20 % (источник, акция). Стоимость указана без хостинга, лицензий CMS и платных модулей.
Если нужно проверить текущее состояние сайта, можно заказать аудит сайта: базовый технический аудит — от 10 500 ₽ (источник). Состав услуг поддержки подробно разобран в статье «Что входит в поддержку сайта».
Какие ошибки встречаются чаще всего?
- Копии есть, но лежат на том же сервере.
- Копии никогда не проверяли разворачиванием.
- CMS и модули не обновляют «чтобы ничего не сломалось».
- Один общий пароль на всех сотрудников и подрядчиков.
- Доступы бывших подрядчиков остаются активными.
- Продление домена, хостинга и SSL не контролирует никто.
- Нет человека, ответственного за безопасность сайта.
Кто должен отвечать за безопасность сайта?
Безопасность — это процесс, а не разовая настройка, поэтому у него должен быть владелец. Это может быть штатный специалист, подрядчик по поддержке или сочетание ролей. Важно закрепить письменно: кто обновляет CMS, кто контролирует копии, кто получает уведомления о сбоях, кто принимает решение о восстановлении. Если ответственного нет, проблемы обнаруживаются тогда, когда сайт уже недоступен.
Как часто проверять безопасность сайта?
Минимальный ритм: мониторинг доступности — постоянно; проверка обновлений CMS и модулей — не реже раза в месяц; ревизия доступов — раз в квартал и при каждой смене подрядчика или сотрудника; тестовое восстановление из копии — раз в квартал; глубокая проверка кода и настроек — раз в год или после крупных изменений. Записывайте результаты проверок: если проблема повторяется, значит, нужно менять процесс, а не только устранять последствия.
Как организовать доступы подрядчиков безопасно?
Выдавайте подрядчикам отдельные учётные записи с минимально необходимыми правами, а не общий пароль администратора. Фиксируйте, кому и когда выданы доступы, и ограничивайте срок их действия. После завершения работ закрывайте учётные записи и меняйте пароли к хостингу и базе данных. Так даже утечка одного пароля не откроет злоумышленнику весь сайт.
С чего начать сегодня?
- Узнайте, где лежат ваши копии и когда последняя.
- Проверьте, что вы сможете восстановить сайт, и сколько на это уйдёт времени.
- Проверьте версии CMS, модулей и PHP.
- Пересмотрите список людей с доступами и смените пароли.
- Проверьте сроки продления домена, хостинга и SSL.
- Назначьте ответственного или передайте задачу на поддержку.
Чек-лист из 25 проверок — в лид-магните ниже. Чтобы специалисты проверили ваш сайт, заполните бриф на техническую поддержку или закажите поддержку сайта.
Источники
- Состав и стоимость поддержки: Техническая поддержка, акция на поддержку, Аудит сайта — данные на 22.10.2026.
- Правило 3-2-1 и состав мер — общепринятые практики информационной безопасности.